Voor Emile Stam (Open Line) blijft beheer de basis
‘Digitale soevereiniteit begint niet in de cloud, maar bij regie’
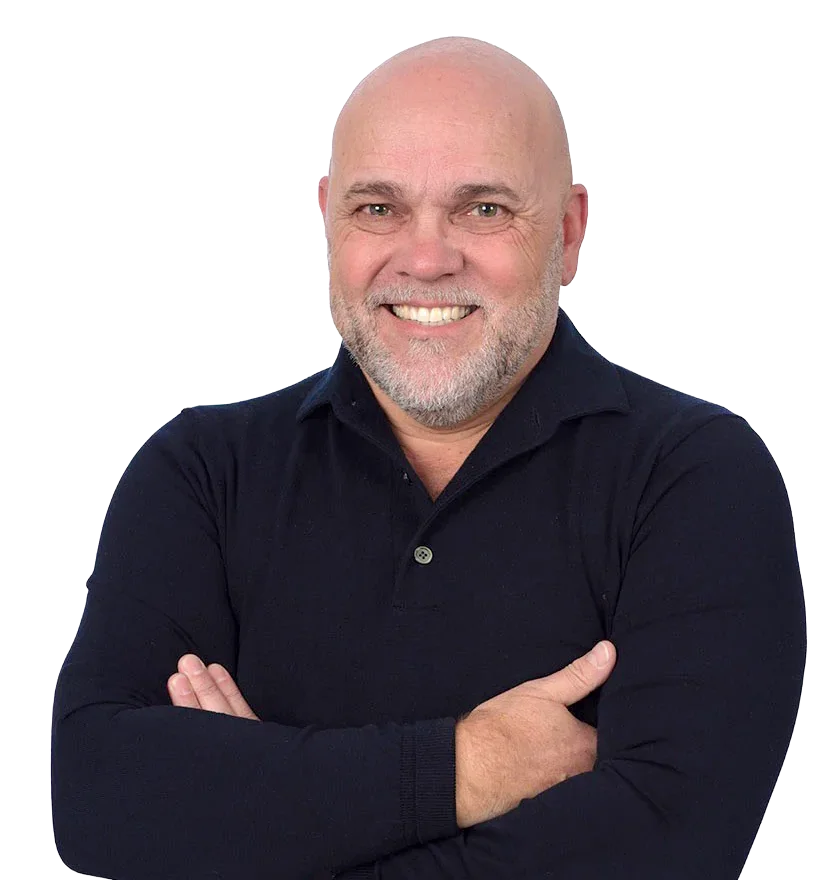
Organisaties kunnen hun IT-omgeving nooit volledig onder controle krijgen. Daarvoor is de digitale wereld simpelweg te complex en te afhankelijk van softwareleveranciers, cloudplatforms en andere partijen. Maar organisaties kunnen wel bepalen welke risico’s ze accepteren, waar verantwoordelijkheden liggen en hoe ze kunnen terugvallen als het misgaat. Dat is volgens Emile Stam, CEO van Open Line, de kern van digitale soevereiniteit.
TEKST: SANDER HULSMAN BEELD: OPEN LINE
Open Line ontwikkelde zich de afgelopen jaren van IT-dienstverlener tot managed cloud services provider, met beheer als belangrijke pijler. Het bedrijf richt zich onder meer op overheid, zorg en logistiek en maakt deel uit van de Conscia-groep. “Wij zijn tegenwoordig een managed cloud services provider, want cloud is bijna alles”, zegt Stam. “Een organisatie van ongeveer 400 professionals die voor onze klanten feitelijk een groot deel van het IT-beheer overneemt.”
Die rol wordt tegelijkertijd steeds complexer. Niet alleen omdat organisaties meer cloud en SaaS gebruiken, maar vooral omdat de afhankelijkheden tussen al die diensten toenemen.
Soevereiniteit ≠ cloudbestemming
Voor Stam begint digitale soevereiniteit dan ook niet met de vraag in welk datacenter of welke cloud de data staat. “Soevereiniteit is voor mij geen cloudbestemming”, stelt hij. “Soevereiniteit is wel het vermogen om zelf te kiezen waar de verantwoordelijkheden zijn. Dat je ook zelf kunt kiezen welke risico’s je accepteert, maar je ook van koers moet kunnen veranderen.”
Regie begint bij weten wat voor jouw organisatie absoluut moet blijven functioneren
Dat betekent volgens hem nadrukkelijk niet dat organisaties alles zelf hoeven te doen. Een deel van de regie kan prima bij een managed service provider (MSP) liggen. “Je hoeft niet alles zelf te doen”, meent Stam. “Maar ik vind wel dat je als partij de regie moet hebben. Regie begint bij weten wat voor jouw organisatie absoluut moet blijven functioneren.”
Volledige controle is daarbij een illusie. “Ik zeg nooit dat ik de volledige regie heb”, aldus Stam. “Je moet in ieder geval in regie zijn voor die dingen die jij superbelangrijk vindt. Die moet je wel eerst leren benoemen.”
Dat vraagt om een voortdurende risicoanalyse. Het gaat dus niet om één keer per jaar een vinkje zetten, maar om steeds opnieuw te bepalen wat belangrijk is, welke risico’s moeten worden gemitigeerd en welke risico’s acceptabel zijn.
Vergeten infrastructuur achter SaaS
De snelle groei van SaaS maakt die noodzaak volgens Stam alleen maar groter. Organisaties kopen steeds vaker functionaliteit in plaats van infrastructuur. Daarmee verdwijnt echter niet de infrastructuur die onder die applicatie ligt. “Die SaaS-applicatie draait ook ergens”, zegt Stam. “Dan wil je weten: is die alleen voor jou, of is het een gedeelde applicatie? Waar staat die? Hoe zit het met de back-up? En hoe zit het met je processen?”
Een SaaS-contract zonder exitstrategie is echt onverantwoord
Daar houdt het niet op. Ook andere aspecten moeten worden meegenomen: kwetsbaarheden, disaster recovery, privileged access management, API’s en de continuïteit van de leverancier. Stam: “Er zijn heel veel vragen die uiteindelijk niet gesteld worden. Mensen nemen wel gewoon zo’n SaaS-applicatie af.”
Daarom moeten uitwijk, data en back-up onderdeel zijn van het contract. “Ik vind dat je ook bij een SaaS-applicatie data moet kunnen exporteren en aantoonbare afspraken moet hebben over back-up, herstel en continuïteit”, meent Stam. “Dat moet altijd mogelijk zijn, dat hoort er echt wel bij.” Een SaaS-contract zonder exitstrategie vindt hij dan ook onverantwoord.
Mission critical
Wanneer is IT-infrastructuur eigenlijk mission critical? Volgens Stam is dat deels een kwestie van definitie. Voor een bedrijf kan een systeem mission critical zijn zodra het de core business raakt. Zijn eigen criterium ligt hoger. “Zodra het de samenleving echt raakt, is het mission critical.” Als voorbeeld noemt hij de zorg waar een IT-storing direct gevolgen kan hebben voor de continuïteit van de zorgverlening.
Ook in de logistiek kunnen de gevolgen groot zijn. Als een logistiek bedrijf twee dagen geen nieuwe bestellingen kan aannemen, kunnen klanten naar de concurrent vertrekken. Stam: “Je moet die vraag dus wel stellen. Wat als? Hoe snel ben je weer in de lucht?”
Het antwoord begint volgens Stam bij de architectuur. “Als je een oplossing gaat bouwen, dan moet je altijd een uitwijkmogelijkheid in gedachten houden.” Daarbij hoeft volgens Stam niet alles beschikbaar te blijven. Organisaties moeten vooral bepalen welke kernfunctionaliteiten absoluut moeten doorgaan. “Je moet een aantal dingen hebben die gewoon door moeten draaien. En daar begint het voor mij. Dat moet je ook leren definiëren.”
Van beheerder naar gids
Juist daar verandert volgens Stam de rol van de MSP. Open Line wil niet noodzakelijkerwijs alles beheren, maar wel klanten helpen de samenhang te begrijpen. “Een regievoerder of een gids”, noemt hij die rol. “Regie is de hardere aansturing. Het gidsen en begeleiden is iets wat ook heel goed bij ons past.”
Ik vind dat je een contractverlenging moet verdienen
Dat betekent niet dat traditioneel beheer verdwijnt. Integendeel: “De beheerrol blijft gewoon. Het is zo belangrijk.” Zeker bij langlopende contracten blijven onderhoud, updates en vernieuwing van omgevingen essentieel.
Tegelijkertijd moet een MSP voorkomen dat de eigen dienstverlening een nieuwe lock-in veroorzaakt. “Ik vind dat je een contractverlenging moet verdienen”, meent Stam. “Het grootste compliment van jouw dienstverlening is dat deze verlengd wordt.” Portabiliteit hoort daar nadrukkelijk bij: “Het mag niet afhankelijk zijn van Open Line”, vindt hij.
Vertrouwen moet je verdienen
Daarmee komt vertrouwen als fundament in beeld. “Vertrouwen is gewoon echt het fundament”, zegt Stam. “Vertrouwen kun je niet afdwingen, dat moet je verdienen.”
Een SLA is daarbij noodzakelijk, maar niet voldoende. Een SLA legt afspraken vast, maar in de praktijk zijn er momenten waarop een organisatie direct hulp nodig heeft. Stam: “Als er bij een van de waterschappen een overstroming is en die bellen op, dan kan je niet zeggen dat je 40 uur hebt om dit af te handelen. Je weet gewoon dat je er dan meteen moet zijn. De klant moet ons als MSP kunnen vertrouwen dat we er altijd zijn op de momenten dat het het meest nodig is.”
Ook in een keten moet duidelijk zijn wie verantwoordelijkheid neemt. Als Open Line als single point of contact optreedt, voelt het bedrijf zich verantwoordelijk voor de keten, communicatie en afhandeling. Stam: “Ook als het nog niet duidelijk is wie ervoor verantwoordelijk is, gaan we altijd aan de slag. En de discussie voeren we altijd achteraf.”
Eerst data, dan AI
De volgende grote verandering ziet Stam in AI. Voor Open Line ligt de rol vooral in het fundament onder AI: data, infrastructuur, governance, rekenkracht, autorisaties en veilige toegang. Zijn uitgangspunt is helder: “Breng AI naar de data en niet de data naar de AI.”
Je wilt innovatie niet afremmen, maar wel zorgen dat zij beheersbaar blijft
Eerst moet de eigen datahuishouding op orde zijn, dat is een randvoorwaarde om verantwoord gebruik te maken van AI. Open Line experimenteert daarom onder meer met lokale LLM’s. “Het AI-fundament wordt kernonderdeel van onze dienstverlening. Niet AI zelf”, zegt Stam.
Nieuw beheerprobleem
AI verlaagt de drempel om nieuwe toepassingen te ontwikkelen. Daardoor ontstaat een positieve wildgroei aan functionaliteiten, want organisaties kunnen sneller experimenteren, processen verbeteren en nieuwe oplossingen bouwen. Maar iedere nieuwe toepassing, agent of integratie brengt ook afhankelijkheden en beheervragen met zich mee. Wie is verantwoordelijk? Welke data wordt gebruikt? Wie heeft toegang? En hoe blijven veiligheid, continuïteit en samenhang geborgd?
Volgens Stam ligt daar een belangrijke nieuwe rol voor Open Line. “Je wilt die innovatie niet afremmen, maar wel zorgen dat zij beheersbaar blijft. Het integreren, regisseren en begeleiden van al die toepassingen wordt daarom steeds belangrijker.” De paradox is volgens hem duidelijk, want hoe eenvoudiger het wordt om nieuwe functionaliteit te bouwen, hoe belangrijker professioneel beheer wordt. “Je moet weten waarvan je afhankelijk bent, waar je controle over wilt houden en welke risico’s je bewust accepteert.” 
Meer weten over de propositie van Open Line? Zoek dan contact met Emile Stam via Emile.Stam@openline.nl of bel hem op 088 500 67 00
MENU
DEEL DIT ARTIKEL
INHOUD
01 DSR MAGAZINE
Editie 03 – September 2026
02 VOORWOORD & INHOUD
Colofon
04 Interview
Harry Franzen (Cegeka) over handelingsruimte bij digitale soevereiniteit
05 Blue Billywig
Europees alternatief voor YouTube
06 opinie
Robert van der Meulen (Leaseweb) over digitale onafhankelijkheid bij datadoorgifte
07 ERS Den Haag
Resilience is geen eindpunt, maar een keuze
08 Interview
Emile Stam (Open Line) over regie bij digitale soevereiniteit
09 Whitesky.cloud
De Whitesky Federatie
10 ERS Den Haag
De soevereiniteitsknop van Europa
11 Interview
Jeroen Meeter (Blue Billywig) over digitale soevereiniteit voor videoplatforms
DOSSIER
12 Introductie
Verantwoordelijkheid stopt niet bij de voordeur
13 Round table
Wie is verantwoordelijk als niemand de hele digitale keten beheerst?
14 Video-interviews
Ketenverantwoordelijkheid: wie houdt regie over onze digitale werkelijkheid?
15 Digitale resilience
Doe mee met de DSR Round Table van 16 september 2026
16 ERS Den Haag
De zwakke schakel zit niet in het systeem, maar ertussen
17 ERS Den Haag
Van zwakste schakel naar sterkste keten
18 Strategische essay
Europa heeft geen gebrek aan ambities, maar aan operationele slagkracht
19 Interview
Frans Olsthoorn en Oliver van Loo (EUnifyer) over de Europese digitaal autonome werkplek
20 DSR
Abonneer je nu op onze nieuwsbrief!
21 ERS Den Haag
De klok loopt: de eerste 72 uur van een crisis
22 Interview
Hans van Linschoten (Whitesky.cloud) over telecom als uitgangspunt
23 Blog
Feyo Sickinghe (Bird & Bird) met een pakket voor technologische soevereiniteit
24 Planning
Dit doet DSR in 2026 en 2027