KETENVERANTWOORDELIJKHEID
Van zwakste schakel naar sterkste keten
Wanneer een incident plaatsvindt, wordt uiteindelijk iemand verantwoordelijk gehouden. Maar wie is dat als een organisatie afhankelijk is van honderden leveranciers, duizenden softwarecomponenten en een steeds complexer netwerk van onderaannemers? De directe leverancier kennen we meestal wel, maar wie kent de vierde partij in de keten?
TEKST: SANDER HULSMAN BEELD: EVENTSHOOT
Dat was de centrale vraag tijdens het panel ‘The Weakest Link You’ve Never Met: Security Across the Extended Supply Chain’ op de European Resilience Summit in Den Haag. Onder leiding van Artie Debidien, COO van Sentyron, gingen Zera Zheng, Stefan Zosel, Andreas Prins en Wouter Beijersbergen van Henegouwen in op de vraag hoe je verantwoordelijkheid organiseert wanneer je afhankelijkheden zich veel verder uitstrekken dan je eigen organisatie en je directe leveranciers.
De discussie maakte duidelijk dat ketenverantwoordelijkheid niet begint met de vraag wie er schuld heeft wanneer het misgaat. Ze begint met zichtbaarheid, en dan vooral weten waar je afhankelijk van bent, begrijpen hoe die afhankelijkheden samenhangen en vooraf bepalen wie welke verantwoordelijkheid draagt.
Deelnemers paneldiscussie
- Wouter Beijersbergen van Henegouwen, Chief Resilience Officer – gemeente Den Haag
- Andreas Prins, Global Head of Sovereign Solutions – SUSE
- Zera Zheng, Global Head of Supply Chain Resilience & Consulting – P. Moller – Maersk
- Stefan Zosel, VP Global Cloud Lead Public Sector – Capgemini
- Artie Debidien, COO – Sentyron (moderator)
Onzichtbare keten
Debidien zette het gesprek meteen op scherp met een eenvoudige vraag aan de zaal: wie kan zijn kritieke derde partijen met zekerheid identificeren? En vervolgens: wie kan ook de vierde partijen benoemen? Dat bleek een stuk lastiger.
Voor Zera Zheng, Global Head of Supply Chain Resilience & Consulting bij A.P. Moller – Maersk, is juist die gelaagdheid een van de grootste onderschatte risico’s. “De zichtbaarheid van de supply chain over meerdere niveaus heen is absoluut een van de grootste bedreigingen en zorgen voor veel bedrijven.”
Andreas Prins, Global Head of Sovereign Solutions bij SUSE, verlegde de aandacht naar de digitale keten. “De onzichtbaarheid van software, softwarecomponenten en de componenten die door die componenten worden gebruikt, en zo verder, is volgens mij absoluut de zwakste schakel.”
In cloudomgevingen wordt dat probleem volgens Stefan Zosel, VP Global Cloud Lead Public Sector bij Capgemini, nog groter. “Hoe verder we richting cloud- en AI-diensten gaan, hoe meer technologie een black box voor ons wordt. Je weet uiteindelijk niet welke blootstelling je werkelijk hebt.”
Voor Wouter Beijersbergen van Henegouwen, Chief Resilience Officer van de gemeente Den Haag, gaat het vervolgens niet alleen om het zichtbaar maken van afzonderlijke componenten. “Wat ik nog interessanter en uitdagender vind, is hoe die componenten met elkaar interacteren en welke cascade-effecten daaruit ontstaan.”
Juist die effecten zijn volgens hem het moeilijkste onderdeel van resilience. Want je moet begrijpen wat er gebeurt wanneer afhankelijkheden elkaar versterken, laat staan het voorspellen ervan. Daarmee verschuift het perspectief van een traditionele leveranciersketen naar een ecosysteem van onderling verbonden afhankelijkheden.
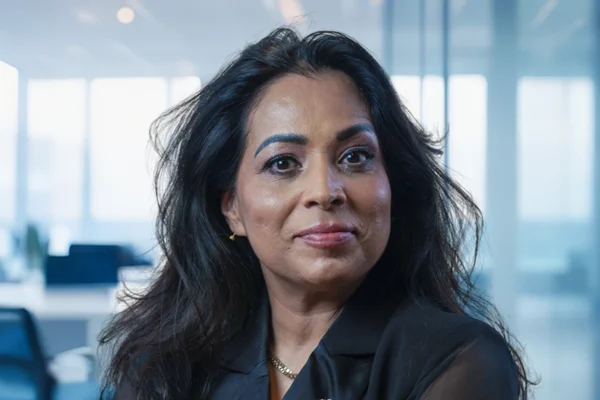
U moet van uw EU-provider eisen dat zij geen Amerikaanse staatsburgers in hun engineering- of securitystaf hebben, ook niet in de supply chain
ARTIE DEBIDIEN
Zichtbaarheid
De panelleden waren het opvallend eens over de eerste voorwaarde voor ketenverantwoordelijkheid: zichtbaarheid. Zheng noemt die zelfs de basis voor alles wat daarna komt. “Als je meer controle over je supply chain wilt, moet je die eerst kunnen zien. Als je haar niet ziet en je je er niet van bewust bent, hoe kun je haar dan beheersen?” Tegelijkertijd ziet zij dat organisaties worstelen met gefragmenteerde data. Technologie maakt het steeds beter mogelijk om informatie uit verschillende bronnen te verbinden, maar volgens haar is dat nog niet voldoende.
Zosel ziet hetzelfde probleem in de digitale infrastructuur. Software is allang geen monolithisch product meer. Moderne cloudomgevingen bestaan uit lagen van softwarebibliotheken, onderlinge afhankelijkheden en diensten die over verschillende ecosystemen zijn verspreid. “We moeten een goede manier vinden om het risico en de zichtbaarheid die we nodig hebben tegen elkaar af te wegen.” Niet ieder onderdeel kan immers door de eindgebruiker zelf worden gecontroleerd.
Prins gaat nog een stap verder. Op de vraag of organisaties eigenlijk wel alles moeten weten, is zijn antwoord resoluut ja. “Ik denk dat we alles moeten weten.” Niet omdat iedere bestuurder iedere component zelf moet kunnen controleren, maar omdat verantwoordelijkheid zonder inzicht in de onderliggende complexiteit nauwelijks betekenis heeft. “We consumeren diensten heel gemakkelijk, maar we begrijpen nauwelijks hoe ze zijn opgebouwd. Als IT-leider of CISO moet je de volledige stack begrijpen. Vaak stoppen we bij software, terwijl de supply chain veel dieper gaat. Ook hardware, componenten en uiteindelijk grondstoffen horen erbij.”
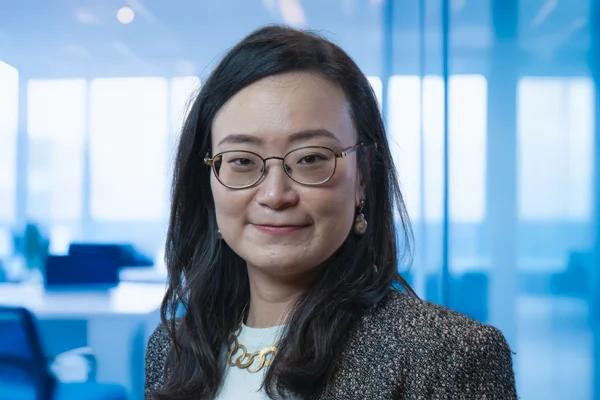
Als je meer controle over je supply chain wilt, moet je die eerst kunnen zien
ZERA ZHENG
SBOM en HBOM
Dat brengt de discussie rechtstreeks bij SBOM’s en HBOM’s. Wetgeving zoals NIS2 en de Cyber Resilience Act stimuleert organisaties om transparanter te worden over de componenten waaruit hun producten en diensten bestaan. Maar transparantie alleen is niet genoeg. Prins waarschuwde ervoor dat SBOM’s niet verworden tot een nieuw compliance-vinkje. “Transparantie kan nooit kwaad. De vraag is waar je die informatie beschikbaar stelt en wie moet begrijpen wat erin staat.”
Volgens hem moeten software- en hardware bill of materials daarom nadrukkelijker onderdeel worden van risicomanagement. Een lijst die alleen wordt opgesteld om aan een norm te voldoen, helpt weinig als niemand kan reconstrueren welke componenten op een bepaald moment daadwerkelijk in gebruik waren. “Een SBOM is geen compliance-check. Het is uiteindelijk een manier om echt te begrijpen wat er wanneer draaide. Als er iets wordt gecompromitteerd, moet je kunnen teruggaan en begrijpen wat de impact op je organisatie is.” Dat maakt de SBOM relevant voor ketenverantwoordelijkheid. De waarde zit niet in het document zelf, maar in de mogelijkheid om afhankelijkheden aantoonbaar te maken en bij een incident de verantwoordelijkheid en impact door de keten heen te reconstrueren.
Ook in de fysieke supply chain groeit de behoefte aan dat inzicht. Zheng schetste hoe een organisatie duizenden Tier 1-leveranciers kan hebben en dat het aantal mogelijke Tier 2- en Tier 3-relaties nog veel groter wordt. Technologie en AI kunnen helpen om op basis van grote hoeveelheden data ook waarschijnlijke leveranciers in de diepere keten te identificeren. “Je kunt dan niet alleen vaststellen wie je leveranciers voorbij Tier 2, 3 of 4 precies zijn, maar ook in kaart brengen wie waarschijnlijke leveranciers zijn.” Die informatie kan vervolgens worden gebruikt om risico’s, zoals sancties of andere compliancevraagstukken, sneller te screenen.
Verantwoordelijkheid organiseren
Daarmee ontstaat een fundamentele paradox. Hoe dieper de keten, hoe minder directe invloed een organisatie heeft. Tegelijkertijd verwachten wet- en regelgeving steeds vaker dat organisaties aantoonbaar zicht hebben op hun keten. Zosel pleit daarom voor een uitbreiding van het bestaande model van gedeelde verantwoordelijkheid in cloudomgevingen naar een model van gedeelde governance. “We moeten die verantwoordelijkheid uitbreiden naar een gedeeld governancemodel. Iedere schakel in de keten beheerst zijn directe omgeving en zijn Tier 1-partners. Zo ontstaat een beheersbare vorm van verantwoordelijkheid, in plaats van dat één partij transparantie moet bieden over meer dan tienduizend componenten die niemand kan overzien.”
Dat is een belangrijk uitgangspunt voor ketenverantwoordelijkheid. Niet iedere organisatie hoeft iedere component rechtstreeks te controleren. Wel moet duidelijk zijn waar de verantwoordelijkheid ligt, hoe iedere schakel de beheersing van risico’s borgt en waarop de volgende schakel mag vertrouwen. Regelgevers kunnen daarbij volgens Zosel de noodzakelijke randvoorwaarden creëren, bijvoorbeeld door eisen te stellen aan certificering, aantoonbare risicobeheersing en het niveau van vertrouwen dat partijen onderling mogen hanteren.
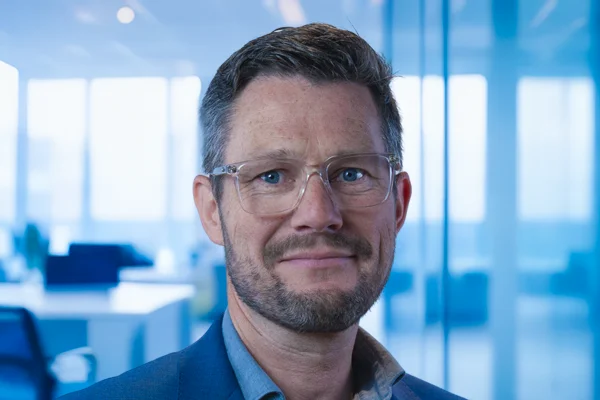
SBOM’s moeten niet verworden tot een nieuw compliance-vinkje
ANDREAS PRINS
Secure by design
Ook het begrip secure by design kreeg tijdens het panel een bredere betekenis. Voor Zosel betekent secure by design niet alleen dat beveiligingsmaatregelen zoals encryptie en credentials vanaf het begin worden meegenomen. Het betekent ook dat organisaties vanaf het ontwerp nadenken over afhankelijkheden, alternatieven en de mogelijkheid om tijdens een crisis van leverancier of component te wisselen. “Als ik vanaf het begin nadenk over afhankelijkheden, alternatieven en de mogelijkheid om te veranderen, wordt het veel eenvoudiger om tijdens een crisis aanpassingen te doen. Ik weet dan waar ik moet schakelen en welke alternatieven ik heb.”
Prins is kritischer op de term zelf. “Secure by design is volgens mij vooral een marketingterm. Iedere keer dat je ergens de beveiliging hebt verbeterd, ontdek je weer andere risico’s.” Wat vandaag als veilig wordt beschouwd, kan morgen door geopolitieke ontwikkelingen of veranderende afhankelijkheden opnieuw moeten worden beoordeeld. Daarom draait het volgens hem uiteindelijk om de voortdurende risicoafweging welke leveranciers je vertrouwt, waar je infrastructuur draait en welke afhankelijkheden je accepteert. “Hoe transparanter je kunt zijn, hoe beter. Je weet dan tenminste wat er in de doos zit en waar het draait.”
Secure by design wordt daarmee feitelijk resilience by design. Want het draait niet alleen om het beveiligen wat je hebt, maar ook het ontwerpen voor het moment waarop een cruciale afhankelijkheid wegvalt.
In beweging houden
Zheng bracht die gedachte vanuit de digitale wereld terug naar de fysieke supply chain. In haar werk draait resilience om het in beweging houden van goederenstromen tijdens verstoringen. “Voor ons betekent security in de logistiek en supply chain vooral dat je supply chain blijft functioneren en dat de goederenstroom doorgaat.”
Dat is niet vanzelfsprekend. Decennia van globalisering en kostenoptimalisatie hebben organisaties efficiënter gemaakt, maar tegelijkertijd afhankelijker van specifieke landen, regio’s en leveranciers. Een verstoring hoeft bovendien helemaal niet direct met geopolitiek te maken te hebben. Zheng wees op een periode van ernstige droogte in Taiwan, waardoor de watervoorziening voor chipproducenten onder druk kwam te staan. De gevolgen daarvan kunnen maanden later in Europa zichtbaar worden wanneer autofabrikanten met chiptekorten worden geconfronteerd. “Dit is hoe de wereldhandel werkt, want wat in één land gebeurt, kan zich via de supply chain verspreiden naar de rest van de wereld.”
Ketenverantwoordelijkheid betekent daarmee ook dat organisaties verder moeten kijken dan cybersecurity. Klimaat, geopolitiek, energie, logistiek, arbeidsmarkt en digitale infrastructuur kunnen elkaar beïnvloeden en versterken.
Iedere schakel in de keten beheerst zijn directe omgeving en zijn Tier 1-partners
STEFAN ZOSEL
Sectoren en silo’s
Voor de gemeente Den Haag is dat een dagelijkse realiteit. Beijersbergen van Henegouwen beschreef hoe de gemeente jaarlijks kijkt naar de risico’s, de shocks en stresses, die de stad kunnen raken en vervolgens bepaalt welke interventies nodig zijn. Maar de manier waarop overheden zijn georganiseerd, sluit niet vanzelf aan op de werkelijkheid. “Ons hele overheidssysteem is gebaseerd op sectoren en silo’s. We praten vaak over het doorbreken van die silo’s, maar ik heb nog geen echt goede oplossing gevonden om dat daadwerkelijk te doen.”
De gevolgen daarvan worden volgens Beijersbergen van Henegouwen zichtbaar wanneer risico’s zich opstapelen. Arbeidsmarktkrapte kan samenhangen met woningnood, die weer samenhangt met demografische ontwikkelingen en vervolgens met congestie op het elektriciteitsnet. “Alles is met elkaar verbonden, maar het kost mensen echt veel tijd om te begrijpen hoe dat precies werkt.”
Daarom is ketenverantwoordelijkheid volgens Beijersbergen van Henegouwen ook een publiek-private opgave. Niet alleen overheden en bedrijven moeten worden betrokken, maar alle stakeholders, inclusief burgers die uiteindelijk aan het einde van veel ketens staan.
Bestuursniveau
Een van de scherpste vragen uit het panel was wie er op bestuursniveau eigenaar is van resilience. Beijersbergen van Henegouwen gaf een helder antwoord: “eigenlijk iedereen.” Zijn eigen rol is om bestuurders bewust te maken van risico’s en hen voldoende uit hun comfortzone te halen om daadwerkelijk beslissingen te nemen. “Mijn werk is om het bestuur ongemakkelijk te maken. Als zij niet met oplossingen komen, dan neem ik de verantwoordelijkheid. Maar als dat zo is, zit ik op het verkeerde niveau en moet ik naar het politieke bestuur.”
Achter die bestuurlijke verantwoordelijkheid zit volgens hem uiteindelijk een maatschappelijke verantwoordelijkheid. De gemeente is maar één schakel in een veel groter ecosysteem, maar is wel verantwoordelijk voor de mensen die aan het einde van die ketens afhankelijk zijn van publieke dienstverlening. “Alles moet uiteindelijk worden bekeken vanuit het idee dat burgers moeten kunnen profiteren van onze beslissingen.”
Dat is een wezenlijke verbreding van het begrip ketenverantwoordelijkheid. Het gaat namelijk niet alleen om de vraag of een organisatie haar contractuele verplichtingen nakomt, maar om de vraag welke gevolgen haar afhankelijkheden hebben voor de samenleving.
Abstracte risico’s oefenen
Hoe maak je die abstracte risico’s concreet? Door ze te oefenen. Prins verwees naar eerdere resilience-oefeningen waarin een incident bewust door de keten werd gevolgd. Een verstoring op een luchthaven kan bijvoorbeeld leiden tot extra belasting van het treinverkeer, waarna ook daar problemen ontstaan. “Als je wilt begrijpen waar de zwakke schakel zit, is zo’n oefening een goede manier om zichtbaar te maken wat er gebeurt en waar je moet verbeteren.”
Dat geldt ook voor digitale ketens. Een incident response-oefening waarin niet alleen de primaire leverancier, maar ook onderliggende afhankelijkheden worden meegenomen, kan blootleggen welke informatie ontbreekt, welke verantwoordelijkheden onduidelijk zijn en waar alternatieven ontbreken. Ketenverantwoordelijkheid wordt daarmee niet alleen een governancevraagstuk, maar ook een operationele capaciteit.
Capaciteit komende drie jaar
Aan het einde van het panel kregen de vier deelnemers dezelfde vraag: wat is de ene capaciteit die organisaties de komende drie jaar moeten opbouwen? Voor Zheng bleef het antwoord consequent: zichtbaarheid. “Als je controle over je supply chain wilt, moet je haar eerst kunnen zien. Daarna moet je begrijpen hoe een incident zich door de keten verspreidt. Pas dan kun je rollen bepalen, invloed uitoefenen en risico’s mitigeren.” AI en machine learning kunnen volgens haar helpen om die enorme hoeveelheid data beter te benutten.
Zosel verwacht dat regelgeving de komende jaren concretere eisen zal stellen aan transparantie en accountability, waarbij SBOM’s een belangrijke basis vormen. “We krijgen veel concretere eisen voor transparantie en verantwoordelijkheid, met de SBOM als fundament. Daarvoor hebben we volwassenheid nodig en duidelijke randvoorwaarden voor de manier waarop dit wordt uitgevoerd.”
Prins kijkt vooral naar de Europese schaal. Zijn wens voor de komende drie jaar is dat Europa meer gezamenlijk optrekt. Verschillende landen en de EU werken al aan catalogi voor open source software die door de publieke sector kan worden ingekocht. Volgens hem moet Europa dergelijke initiatieven sterker met elkaar verbinden om sneller vooruitgang te boeken.
En Beijersbergen van Henegouwen koos voor een ambitieuzere herdefinitie van het hele vraagstuk. “Ik hoop dat we dit panel over drie jaar niet meer ‘The Weakest Link’ noemen, maar ‘The Strongest Link’. We moeten kijken naar de mogelijkheden die de keten ons biedt. Als je de negatieve kanten van een supply chain zichtbaar maakt, kun je ook de positieve kanten en kansen eruit halen.”
Ketenverantwoordelijkheid is een publiek-private opgave
WOUTER BEIJERSBERGEN VAN HENEGOUWEN
Van zwakke schakel naar sterke keten
De slotboodschap van Debidien vatte het gesprek samen: supply chains zijn allang niet meer alleen supply chains. Het zijn ecosystemen. Dat betekent dat ook de verantwoordelijkheid moet veranderen. Niet langer volstaat het om de directe leverancier te kennen en ervan uit te gaan dat de rest van de keten buiten beeld kan blijven. Organisaties moeten afhankelijkheden zichtbaar maken, risico’s gezamenlijk adresseren en verantwoordelijkheden expliciet verdelen.
De kern is daarbij niet het elimineren van afhankelijkheden. Dat is in een moderne economie onmogelijk. Het gaat erom afhankelijkheden te begrijpen. Daarvoor zijn actuele en bruikbare SBOM’s en HBOM’s nodig, maar ook een gedeelde governance in plaats van een uitsluitend contractuele benadering. Daarbij zijn oefeningen nodig die laten zien hoe verstoringen door het ecosysteem heen cascaderen. Tot slot is bestuurlijke verantwoordelijkheid nodig die verder kijkt dan de eigen organisatiegrenzen.
Zoals Debidien het aan het einde van het panel formuleerde: “Weerbaarheid gaat niet over het elimineren van afhankelijkheden. Het gaat erom dat je ze begrijpt.” Dat is uiteindelijk de kern van ketenverantwoordelijkheid. Je hoeft niet iedere schakel zelf te beheren. Je moet wel weten welke schakels er zijn, hoe ze met elkaar verbonden zijn, waar de verantwoordelijkheid ligt en of het vertrouwen tussen die schakels verifieerbaar is.
De zwakste schakel die je nooit hebt ontmoet, is daarmee niet langer alleen een securityprobleem. Het is een governancevraagstuk, een resiliencevraagstuk en uiteindelijk een maatschappelijke verantwoordelijkheid. En misschien ligt daar precies de volgende stap om niet alleen te voorkomen dat de zwakste schakel de hele keten verzwakt, maar om de keten zo te organiseren dat iedere schakel de volgende sterker maakt. 
Deelnemers paneldiscussie
- Wouter Beijersbergen van Henegouwen, Chief Resilience Officer – gemeente Den Haag
- Andreas Prins, Global Head of Sovereign Solutions – SUSE
- Zera Zheng, Global Head of Supply Chain Resilience & Consulting – P. Moller – Maersk
- Stefan Zosel, VP Global Cloud Lead Public Sector – Capgemini
- Artie Debidien, COO – Sentyron (moderator)
U moet van uw EU-provider eisen dat zij geen Amerikaanse staatsburgers in hun engineering- of securitystaf hebben, ook niet in de supply chain
ARTIE DEBIDIEN
Als je meer controle over je supply chain wilt, moet je die eerst kunnen zien
ZERA ZHENG
SBOM’s moeten niet verworden tot een nieuw compliance-vinkje
ANDREAS PRINS
Iedere schakel in de keten beheerst zijn directe omgeving en zijn Tier 1-partners
STEFAN ZOSEL
Ketenverantwoordelijkheid is een publiek-private opgave
WOUTER BEIJERSBERGEN VAN HENEGOUWEN
MENU
DEEL DIT ARTIKEL
INHOUD
01 DSR MAGAZINE
Editie 03 – September 2026
02 VOORWOORD & INHOUD
Colofon
04 Interview
Harry Franzen (Cegeka) over handelingsruimte bij digitale soevereiniteit
05 Blue Billywig
Europees alternatief voor YouTube
06 opinie
Robert van der Meulen (Leaseweb) over digitale onafhankelijkheid bij datadoorgifte
07 ERS Den Haag
Resilience is geen eindpunt, maar een keuze
08 Interview
Emile Stam (Open Line) over regie bij digitale soevereiniteit
09 Whitesky.cloud
De Whitesky Federatie
10 ERS Den Haag
De soevereiniteitsknop van Europa
11 Interview
Jeroen Meeter (Blue Billywig) over digitale soevereiniteit voor videoplatforms
DOSSIER
12 Introductie
Verantwoordelijkheid stopt niet bij de voordeur
13 Round table
Wie is verantwoordelijk als niemand de hele digitale keten beheerst?
14 Video-interviews
Ketenverantwoordelijkheid: wie houdt regie over onze digitale werkelijkheid?
15 Digitale resilience
Doe mee met de DSR Round Table van 16 september 2026
16 ERS Den Haag
De zwakke schakel zit niet in het systeem, maar ertussen
17 ERS Den Haag
Van zwakste schakel naar sterkste keten
18 Strategische essay
Europa heeft geen gebrek aan ambities, maar aan operationele slagkracht
19 Interview
Frans Olsthoorn en Oliver van Loo (EUnifyer) over de Europese digitaal autonome werkplek
20 DSR
Abonneer je nu op onze nieuwsbrief!
21 ERS Den Haag
De klok loopt: de eerste 72 uur van een crisis
22 Interview
Hans van Linschoten (Whitesky.cloud) over telecom als uitgangspunt
23 Blog
Feyo Sickinghe (Bird & Bird) met een pakket voor technologische soevereiniteit
24 Planning
Dit doet DSR in 2026 en 2027